Artikel
Compliance Gap untuk Perusahaan Berkembang
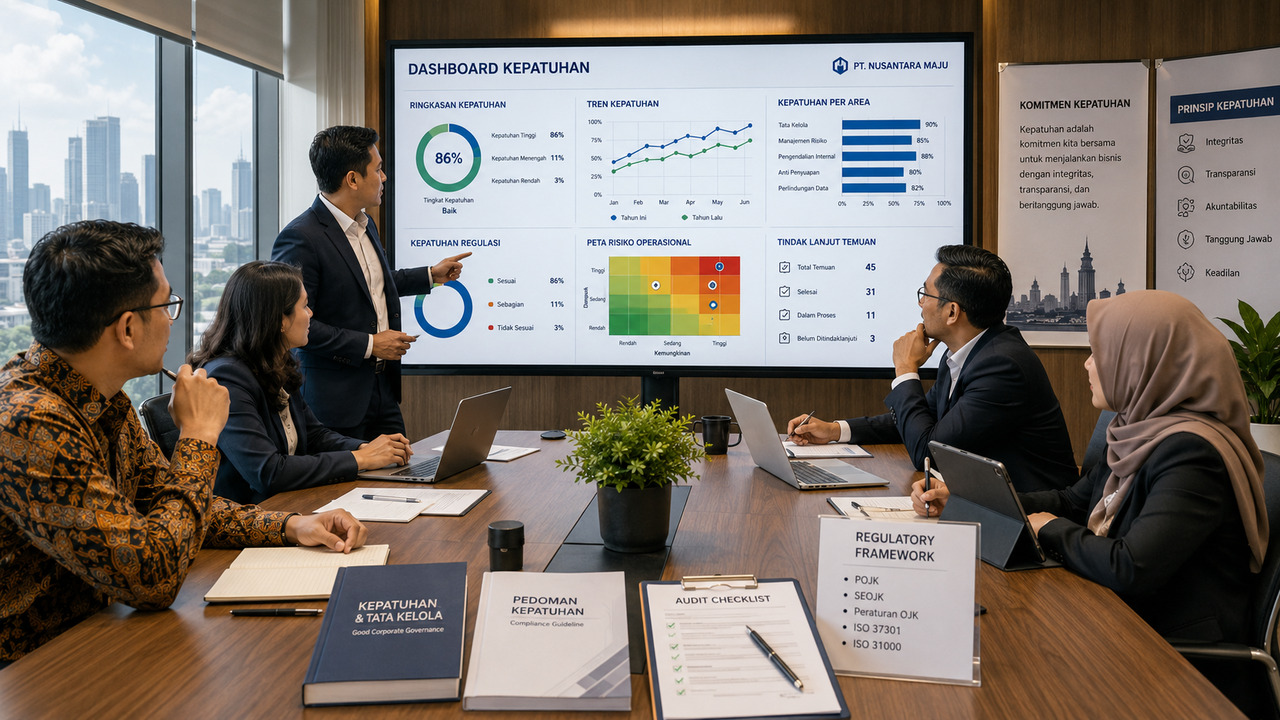
Compliance perusahaan berkembang sering terasa berat ketika proses bisnis belum rapi. Banyak tim masih memakai spreadsheet, dokumen tersebar, dan keputusan lisan.
Kondisi ini membuat gap kepatuhan sulit terlihat sebelum audit atau insiden terjadi. Karena itu, perusahaan perlu memulai dari pemetaan sederhana, bukan sistem yang terlalu rumit.
Mengapa Compliance Gap Sering Muncul pada Perusahaan Berkembang?
Gap muncul saat aturan berubah lebih cepat daripada proses internal perusahaan. Tim hukum, operasional, HR, keuangan, dan IT sering membaca kewajiban dari sudut berbeda.
Perusahaan berkembang juga sering menunda dokumentasi karena mengejar target penjualan. Akibatnya, kontrol berjalan, tetapi bukti pelaksanaannya lemah saat auditor meminta data.
| Area Risiko | Contoh Gap | Dampak Bisnis |
|---|---|---|
| Perizinan | Dokumen izin belum diperbarui | Operasional dapat tertunda |
| Ketenagakerjaan | Kontrak dan kebijakan belum seragam | Risiko sengketa meningkat |
| Perlindungan data | Akses data tidak tercatat | Potensi pelanggaran privasi |
| K3 | Pelatihan keselamatan tidak terdokumentasi | Audit finding dan kecelakaan kerja |
Mulai dari Pemetaan Kewajiban dan Kondisi Aktual
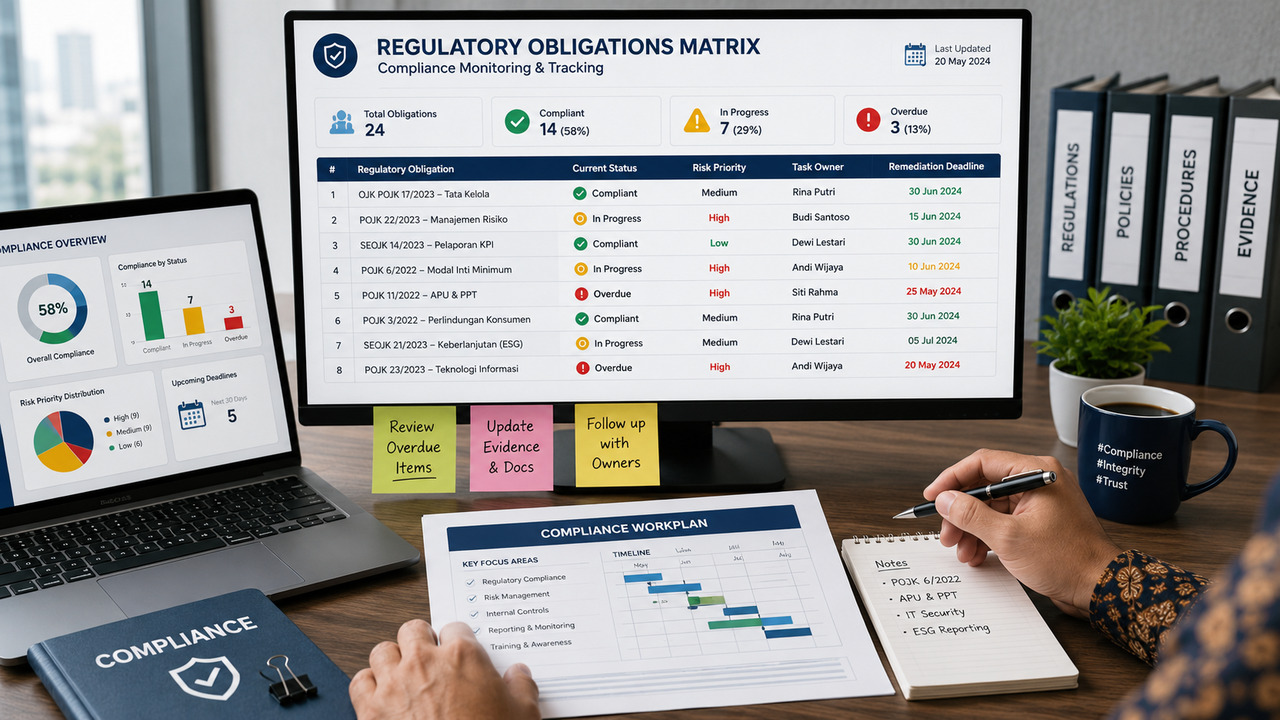
Langkah pertama compliance perusahaan berkembang adalah membuat daftar kewajiban yang benar-benar berlaku. Daftar ini harus mencakup izin, pajak, kontrak, data, K3, lingkungan, dan aturan sektoral.
Setelah itu, bandingkan kewajiban tersebut dengan kondisi aktual. Gunakan bukti nyata, seperti SOP, laporan pelatihan, register izin, notulen rapat, dan hasil audit internal.
- Tentukan regulasi dan standar yang relevan dengan bisnis.
- Kumpulkan dokumen, proses, dan bukti pelaksanaan yang tersedia.
- Beri status patuh, sebagian patuh, atau belum patuh.
- Nilai risiko berdasarkan dampak hukum dan operasional.
- Tetapkan pemilik tindakan dan batas waktu perbaikan.
Gap analysis bekerja baik saat perusahaan menilai bukti, bukan asumsi.
Prioritaskan Risiko sebelum Membuat Banyak Kebijakan
Banyak perusahaan langsung menulis banyak kebijakan saat menemukan gap. Cara ini sering membuat tim kewalahan dan dokumen jarang dipakai.
Mulailah dari risiko paling besar terhadap izin, pelanggan, keselamatan, dan data penting. Pendekatan ini membuat compliance perusahaan berkembang lebih realistis dan mudah dijalankan.
- Risiko tinggi: potensi sanksi, penghentian operasi, atau kehilangan pelanggan besar.
- Risiko sedang: kelemahan dokumentasi, ketidakkonsistenan proses, atau kontrol belum stabil.
- Risiko rendah: perbaikan format, arsip minor, atau pembaruan administratif.
Bangun Tata Kelola, RACI, dan Jalur Eskalasi
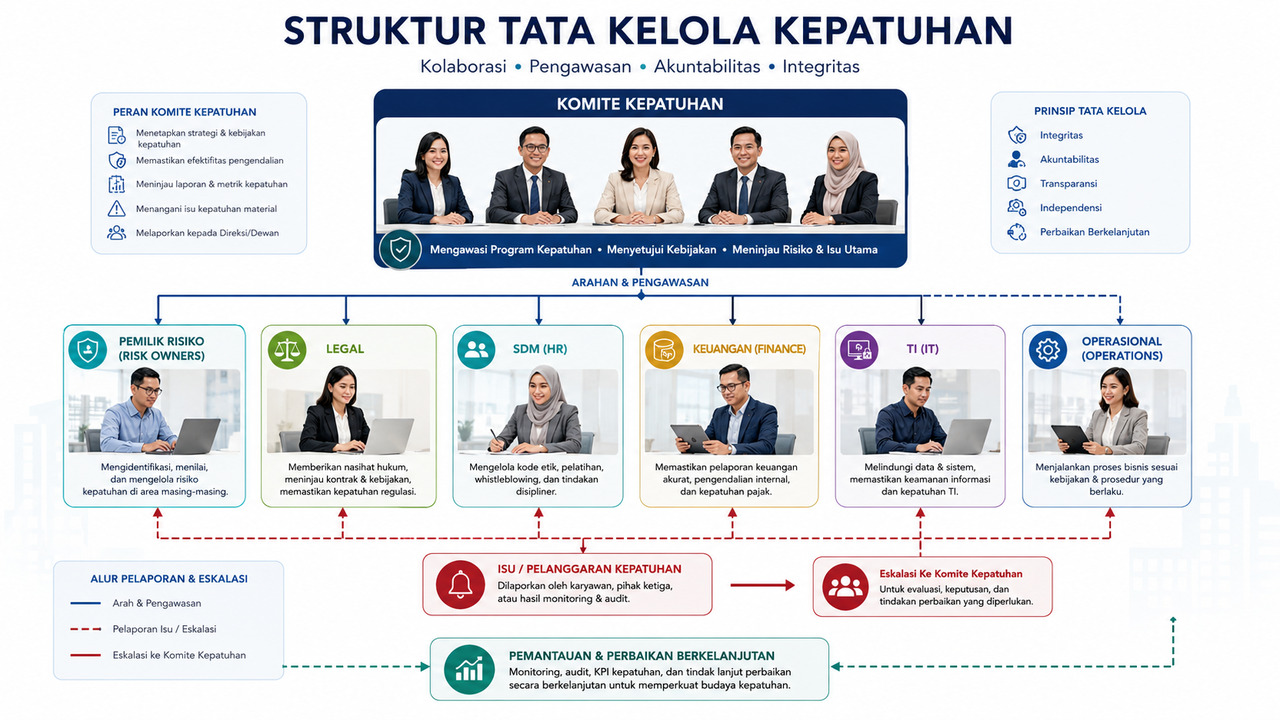
Sistem yang belum matang tetap membutuhkan pembagian peran yang jelas. Tanpa pemilik risiko, temuan audit mudah berpindah dari satu meja ke meja lain.
Buat RACI sederhana untuk menjelaskan siapa yang bertanggung jawab, menyetujui, memberi masukan, dan menerima informasi. Jalur eskalasi juga membantu manajemen menangani isu sebelum berubah menjadi krisis.
- Legal: memantau perubahan aturan dan menilai kewajiban hukum.
- Operasional: menjalankan kontrol harian dan menyimpan bukti.
- HR: mengelola pelatihan, kebijakan kerja, dan catatan karyawan.
- Finance: memastikan pajak, pembayaran, dan vendor mengikuti prosedur.
- IT: menjaga akses sistem, keamanan data, dan rekam aktivitas.
Gunakan Teknologi Secukupnya, Lalu Tingkatkan Bertahap
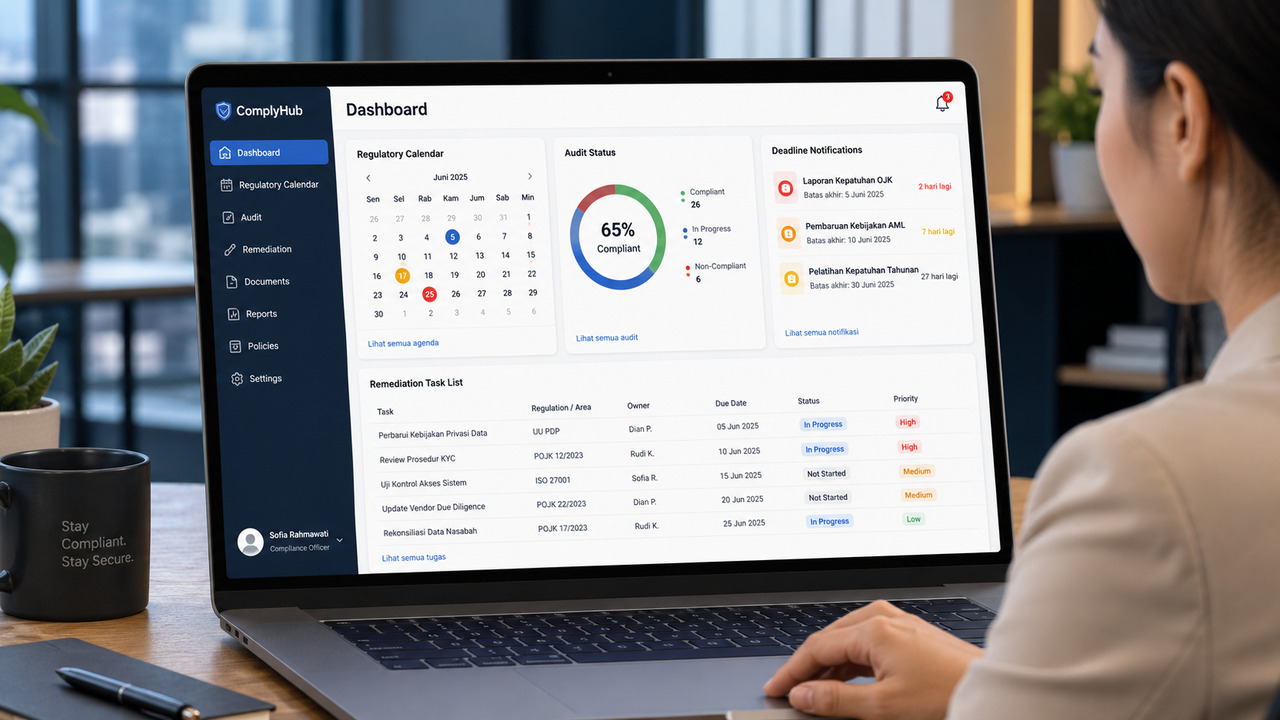
Teknologi membantu tim melihat status kepatuhan tanpa mencari dokumen manual. Namun, perusahaan tidak perlu langsung membeli sistem kompleks.
Mulailah dengan register kewajiban, folder bukti terstruktur, dan dashboard sederhana. Saat cakupan bisnis membesar, gunakan platform untuk regulatory tracking, audit, pelatihan, dan remediasi.
Beberapa referensi menunjukkan biaya non-compliance dapat jauh lebih tinggi daripada biaya pengelolaan compliance. Pelajari gambaran program kepatuhan melalui 10 elemen program compliance efektif sebagai bahan pembanding.
Rencana 30 Hari untuk Menutup Gap Awal
Dalam 30 hari, perusahaan dapat membangun fondasi tanpa menunggu sistem sempurna. Fokuskan pekerjaan pada visibilitas, prioritas, dan tindakan cepat.
Pada minggu pertama, kumpulkan kewajiban dan dokumen utama. Pada minggu berikutnya, nilai gap, tetapkan prioritas, lalu jalankan perbaikan yang paling berisiko.
- Minggu 1: buat daftar regulasi, izin, kontrak penting, dan standar pelanggan.
- Minggu 2: lakukan gap assessment memakai bukti dan wawancara singkat.
- Minggu 3: pilih lima risiko utama dan susun rencana remediasi.
- Minggu 4: laporkan progres kepada manajemen dan tetapkan ritme monitoring.
Compliance perusahaan berkembang akan lebih kuat saat tim mengulang proses ini secara berkala. Mulailah kecil, ukur hasilnya, lalu perluas cakupan setelah kontrol dasar berjalan.
Artikel Terbaru:

Sen, 25 Mei 2026
Cara Menghitung Indeks Resiliensi Organisasi: Panduan Praktis untuk Menghadapi Krisis
Panduan ringkas cara menghitung indeks resiliensi organisasi memakai dimensi antisipasi, coping, adaptasi, pemulihan, dan kerentanan.

Sen, 25 Mei 2026
Compliance Gap untuk Perusahaan Berkembang
Pelajari cara memulai compliance perusahaan berkembang saat sistem belum matang melalui gap analysis, prioritas risiko, RACI, dokumentasi, dan rencana 30 hari.

Min, 24 Mei 2026
Cara Menggunakan Pemetaan Profil Pelanggan untuk Mengurangi Biaya Operasional
Panduan menggunakan pemetaan profil pelanggan untuk menekan biaya operasional melalui data, KPI layanan, otomasi, dan perbaikan SOP.

Min, 24 Mei 2026
Cara Membuat Customer Journey Map untuk Menemukan Hambatan dalam Layanan
Panduan membuat customer journey map berbasis data untuk menemukan hambatan layanan, membaca pain point, dan menyusun prioritas perbaikan.
Alamat Kantor
Gedung MTH Square, Kav B.8 B, Jl. Letjen M.T. Haryono, Kec. Jatinegara, Jakarta Timur, DKI Jakarta
© 2026 PT Indah Nuansa Pertiwi. All rights reserved.